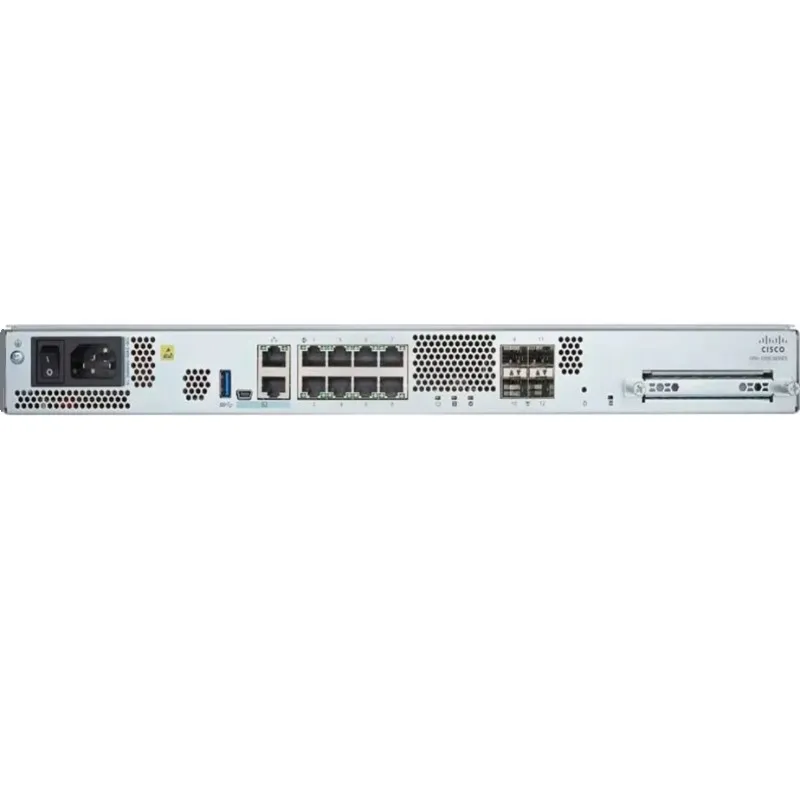
AITI Tech Limited je eden vodilnih proizvajalcev in dobaviteljev fpr3105-asa-k9. Z več kot 20-letnimi izkušnjami vas toplo vabimo, da tukaj iz naše tovarne kupite poceni fpr3105-asa-k9 v razsutem stanju. Vsi naši izdelki so visoke kakovosti in nizke cene. Kontaktirajte nas za cenik.
Povezljivost in prepustnost
Naprava je opremljena z 8 × 10/100/1000BASE-T RJ-45 vrati in 8 × 1/10 Gigabit Ethernet SFP+ vrati ter eno izbirno režo za omrežni modul za razširitev 1/10/25/40G. Platformo poganja 7272 12-jedrni procesor AMD s 64 GB sistemskega pomnilnika in 900 GB notranjim pogonom SSD. Prepustnost požarnega zidu s stanjem je ocenjena na 10 Gbps, s prepustnostjo IPsec VPN do 7 Gbps, naprava pa podpira do 2000 vrstnikov VPN. Največje število sočasnih povezav doseže 1,5 milijona s 55.000 novimi povezavami na sekundo.


Odpornost in upravljanje strojne opreme
Ohišje podpira dvojno redundantno vroče-zamenljive napajalnike AC ali DC in deluje s pretokom zraka od spredaj-do-zadaj za optimalno hlajenje podatkovnega centra. Možnosti upravljanja vključujejo vgrajeni grafični vmesnik Adaptive Security Device Manager (ASDM),-polni vmesnik ukazne vrstice (CLI) in Cisco Defense Orchestrator (CDO)-na podlagi oblaka za centralizirano administracijo pravilnikov v porazdeljenih uvedbah. Platforma podpira tudi aktivne/pripravljene konfiguracije visoke-razpoložljivosti (HA) za zaščito pred samodejnim preklopom s spremljanjem stanja.
Programska oprema ASA in idealni primeri uporabe
Programska oprema ASA, ki poganja napredni mehanizem za pregledovanje stanja Cisco, vključuje izvorno dinamično usmerjanje BGP in OSPF, operaterski-grad NAT in robustno IPsec/SSL VPN zaključek za Cisco AnyConnect odjemalce z oddaljenim dostopom. Organizacije, ki migrirajo s konca--podpore za naprave ASA 5500-X, lahko kopirajo in prilepijo obstoječe konfiguracije neposredno v varni požarni zid 3100 z minimalnimi spremembami, pri čemer ohranijo poznavanje delovanja.
Serija FPR3105-ASA-K9 je idealna za zaščito perimetra internetnega prehoda v podjetjih, visoko{4}}segmentacijo podatkovnih centrov med strežniškimi območji in uvedbe glavne enote VPN z oddaljenim dostopom, kjer sta povezljivost-delavca na daljavo velikega obsega in nizka zakasnitev bistvenega pomena. Za nadzor aplikacij sloja 7, preprečevanje vdorov naslednje-generacije (NGIPS) in filtriranje URL-jev je mogoče isto strojno opremo ponovno posneti za zagon programske opreme Firepower Threat Defense (FTD), pri čemer je potrebna samo ponovna slika programske opreme.
Priljubljena oznake: dobavitelji fpr3105-asa-k9, fpr3105-asa-k9